Buscador
FRANQUICIAS IDEAS DE NEGOCIO GUÍA DEL EMPRENDEDOR
Español Español (Original)
English English
Français Français
Português Português
Deutsch Deutsch
中文 中文
Ver revista digital
22-09-2026, 11:08:00 AM

La estafa perfecta ya no tiene faltas de ortografía: Experto

La inteligencia artificial eliminó muchas de las pistas que utilizábamos para reconocer una estafa. Iskander Sanchez-Rola explica por qué verificar el contexto será la nueva defensa digital.

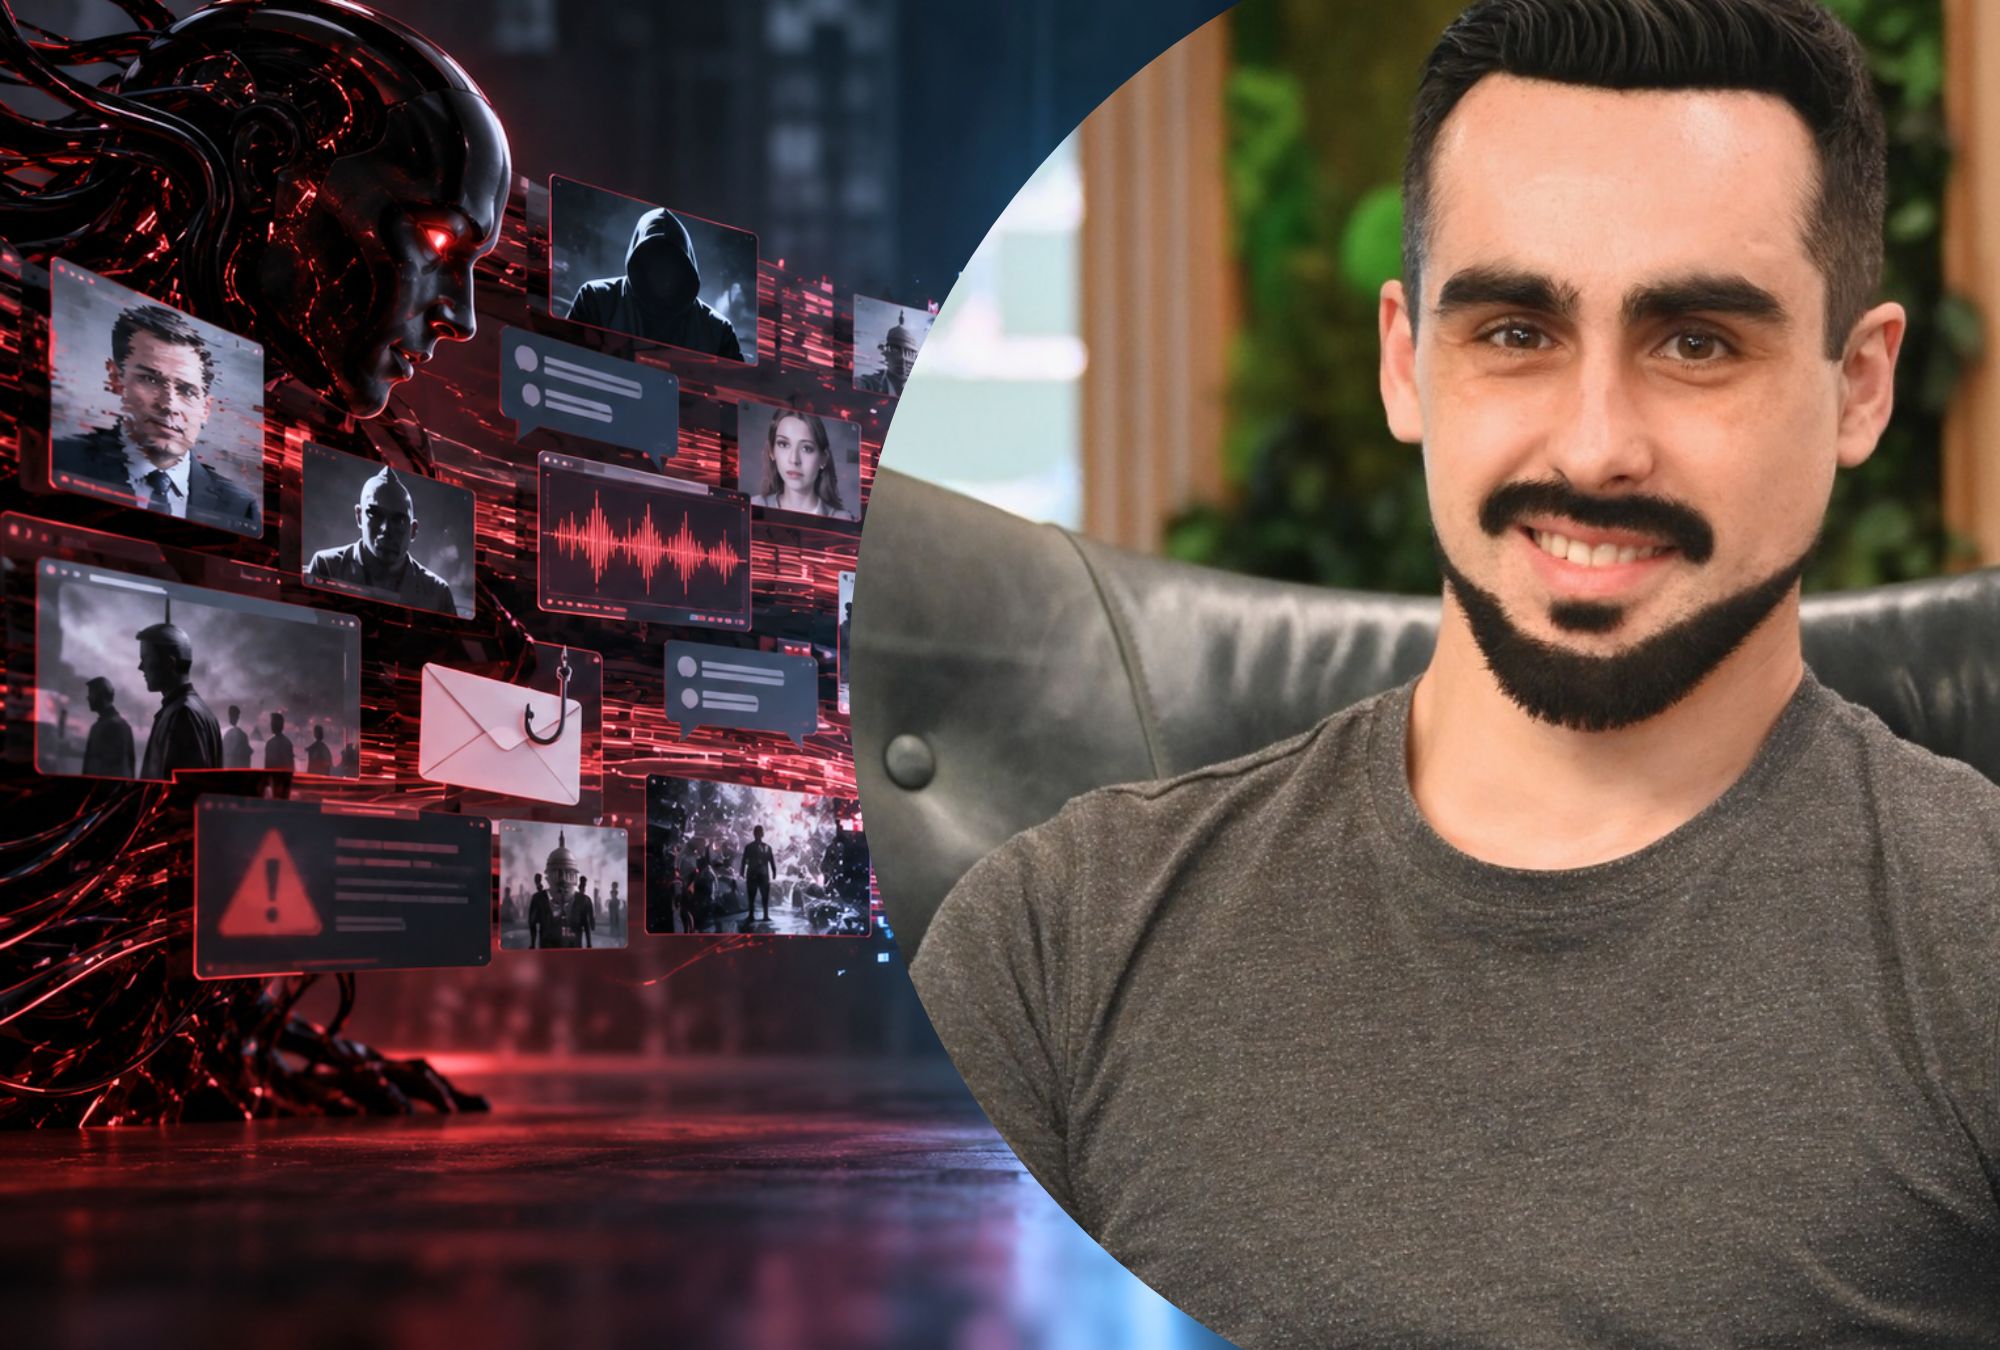
La inteligencia artificial permite crear engaños con textos, imágenes, audios y videos cada vez más convincentes.
La inteligencia artificial permite crear engaños con textos, imágenes, audios y videos cada vez más convincentes. © Imagewn hecha con IA | Cortesía

Durante años hubo una especie de manual no escrito para sobrevivir a estafas en internet: si el correo estaba lleno de faltas de ortografía, sospecha. Si el logotipo parecía descargado de Google Images, sospecha. Si el supuesto ejecutivo del banco escribía como alguien que acababa de descubrir el traductor automático, definitivamente sospecha.

El problema es que la inteligencia artificial está borrando esas señales.

Hoy un ciberdelincuente puede generar un correo perfectamente redactado, replicar el diseño de una página, crear una fotografía creíble, producir un video sintético o incluso imitar una voz.

“Estamos entrando en una etapa en la que las estafas son mucho más difíciles de identificar a simple vista”, advierte Iskander Sanchez-Rola, especialista en inteligencia artificial e innovación de Gen, compañía propietaria de Norton.

La respuesta no puede ser desconfiar de absolutamente todo lo que aparece en una pantalla. Pero sí necesitamos cambiar la pregunta.

Antes era: ¿esto se ve falso?

Ahora debe ser: ¿esto tiene sentido?

La IA eliminó muchas de las pistas que nos protegían

El salto cualitativo no consiste únicamente en que las estafas estén mejor escritas.

La IA generativa reduce el tiempo y los recursos necesarios para producir cientos de variaciones de un mismo engaño, adaptar el lenguaje al receptor y combinar información real con contenido falso.

Gen reportó que, durante el primer semestre de 2026, los videos relacionados con IA representaron decenas de millones de encuentros observados por su tecnología. Solo una pequeña proporción fue clasificada como actividad de estafa, pero a esa escala incluso un porcentaje reducido representa un volumen relevante.

En el cuarto trimestre de 2025, la compañía registró 159,378 instancias únicas de videos fraudulentos con deepfakes en dispositivos donde su función de detección estaba habilitada. La propia empresa advierte que estos datos corresponden a su telemetría y no representan la totalidad del mercado.

El punto importante es otro: un deepfake fraudulento no necesariamente parece una producción espectacular.

Puede ser un video común con audio manipulado, una persona aparentemente real recomendando una inversión o una voz familiar pidiendo dinero.

Gen señala que buena parte de estas piezas se integran en la experiencia normal de plataformas como YouTube, Facebook o X, en lugar de aparecer como archivos evidentemente sospechosos.

El nuevo detector de estafas es el contexto

Sanchez-Rola propone dejar de buscar únicamente errores visuales o gramaticales y prestar atención al comportamiento del mensaje.

“Un correo puede estar bien escrito y aun así ser fraudulento”, señala.

Las alertas ahora están en la urgencia, los descuentos exagerados, enlaces poco claros, métodos de pago inusuales o solicitudes de información sensible.

Pensemos en un mensaje perfectamente diseñado que asegura que nuestra reservación de hotel será cancelada en 20 minutos si no actualizamos la tarjeta:

  • El logo puede ser correcto
  • Nuestro nombre puede estar correcto
  • El hotel incluso puede ser correcto
  • Precisamente eso vuelve peligroso el engaño

La recomendación es buscar el sitio oficial por cuenta propia, llamar directamente al proveedor y utilizar canales conocidos en lugar de responder desde el mensaje recibido.

La pregunta deja de ser “¿parece auténtico?” y se convierte en “¿puedo confirmarlo por otro camino?”.

Los ciberdelincuentes siguen atacando algo muy humano: las emociones

La tecnología puede cambiar, pero el principio básico del fraude sigue intacto.

Hay que conseguir que la víctima actúe antes de pensar.

Durante la Copa Mundial de 2026 esta combinación quedó especialmente expuesta. Millones de aficionados buscaron entradas, vuelos, alojamiento, transmisiones y experiencias relacionadas con el torneo.

“Se combinan algunos factores muy atractivos para los atacantes: volumen, urgencia y emoción”, explica Sanchez-Rola.

La FIFA advirtió durante el torneo que los boletos adquiridos fuera de sus canales oficiales podían ser falsos, vendidos varias veces o quedar invalidados. La organización recomendó utilizar únicamente sus canales autorizados.

Norton también identificó durante el verano de 2026 sitios falsos de entradas para conciertos, festivales y eventos deportivos, además de ataques relacionados con reservaciones de hoteles. Según sus datos, las estafas de suplantación aumentaban 144% durante el verano frente al resto del año y los fraudes financieros 55% respecto del promedio anual.

El torneo terminó. La técnica no.

El próximo objetivo puede ser un concierto, unas vacaciones, Buen Fin o cualquier acontecimiento donde exista miedo a quedarse fuera.

Cuando el atacante sabe quién eres

Aquí aparece una segunda transformación.

Durante mucho tiempo el phishing fue una estrategia de volumen: mandar miles de mensajes y esperar que alguien mordiera el anzuelo.

La IA permite acercarse a otra cosa: fraude hiperpersonalizado.

Información pública de redes sociales, datos filtrados, fotografías, audios y detalles personales pueden utilizarse para adaptar el engaño a una persona específica.

“Si recibimos un mensaje que parece venir de alguien conocido, con información real y en un tono familiar, es más probable que bajemos la guardia”, explica Sanchez-Rola.

El riesgo crece cuando una cuenta previamente comprometida permite conocer quiénes son nuestros contactos de confianza o acceder a mensajes de voz que eventualmente podrían utilizarse como materia prima para clonación.

En este escenario, reconocer la voz de tu jefe, pareja o hijo ya no debería bastar para realizar una transferencia.

La verificación puede ser tan sencilla como llamar al número que ya conoces o acordar previamente una palabra de seguridad familiar.

La misma IA también está jugando del lado de la defensa

Esta historia tiene un giro menos apocalíptico.

Los atacantes cuentan con inteligencia artificial, pero las compañías de seguridad también.

Norton utiliza modelos para analizar lenguaje, patrones y señales de comportamiento en correos, mensajes, llamadas y sitios web. Norton Genie funciona como asistente para analizar contenido sospechoso y algunas soluciones de la compañía incorporan detección de deepfakes.

Estas capacidades no son universales. Por ejemplo, la detección automática de deepfakes tiene restricciones de plataforma, idioma y hardware que dependen de la función utilizada.

Norton también llevó Genie a Claude en junio de 2026, después de integrarlo en otras experiencias, para permitir que los usuarios consulten mensajes, enlaces, correos e imágenes sospechosas desde un asistente de IA.

Estamos entrando, entonces, en una carrera bastante peculiar: inteligencia artificial construyendo el engaño e inteligencia artificial intentando detectarlo.

El humano sigue en medio.

La habilidad digital más importante podría ser aprender a detenernos

Sanchez-Rola identifica un error aparentemente sencillo: actuar sin pensar.

Seguimos reutilizando contraseñas, posponiendo la autenticación de dos factores, escaneando códigos QR desconocidos y confiando en anuncios de redes sociales porque parecen legítimos.

“La educación digital es fundamental como medida de prevención, pero también lo es convertir la verificación en un hábito”, señala.

Para viajar o realizar compras importantes recomienda utilizar canales oficiales, activar autenticación de dos factores, mantener dispositivos actualizados, evitar redes Wi-Fi públicas desprotegidas y desconfiar de enlaces o QR recibidos inesperadamente.

Todas son buenas medidas técnicas, pero quizá la más importante no requiere software.

Cuando un mensaje nos provoque miedo, entusiasmo o urgencia suficiente para actuar inmediatamente, esa emoción debería convertirse en nuestra nueva alerta.

Porque la próxima estafa probablemente estará perfectamente escrita.

Y ese será precisamente el problema.

Conoce más:

Ciberseguridad clonación de voz deepfakes El Lado V Entrevistas entrevistas con expertos estafas con inteligencia artificial estafas digitales fraude en internet fraudes con IA fraudes personalizados Iskander Sanchez-Rola Norton Norton Genie phishing robo de identidad Scam Protection seguridad digital
autor Periodista web amante de los negocios y los cómics. Martha Violante es maestra por la Universidad Panamericana. Cuenta con una carrera de 17 años en estrategía editorial digital y creación de contenido sobre negocios, innovación y cultura digital en México. Ha entrevistado a figuras de la talla de Randi Zuckerberg, Daniele Lamarre, Zoe Saldana, entre otros. Ha trabajado en medios como Entrepreneur en Español e Inglés, Alto Nivel, Cine PREMIERE, México Desconocido, entre otros.